Două vulnerabilități critice în nucleul Linux expun serverul SMB integrat
Ce înseamnă exploatarea fără autentificare? Administratorii de sisteme Linux trebuie să reacționeze rapid la două vulnerabilități de severitate ridicată din modulul KSMBD. Aceste defecte permit…
- Autor
- Ioana Velicu
- Publicat
- Citire
- 3 min
Ce înseamnă exploatarea fără autentificare?
Administratorii de sisteme Linux trebuie să reacționeze rapid la două vulnerabilități de severitate ridicată din modulul KSMBD. Aceste defecte permit executarea de cod la distanță pe sistemele care utilizează serverul SMB nativ din nucleu.
Trend Micro a atribuit ambelor erori un scor CVSS de 9,0.
Problemele au fost divulgate pe listele de corespondență publice înainte ca patch-urile pentru nucleul principal să fie disponibile, lăsând multe medii de producție temporar expuse atacurilor sofisticate.
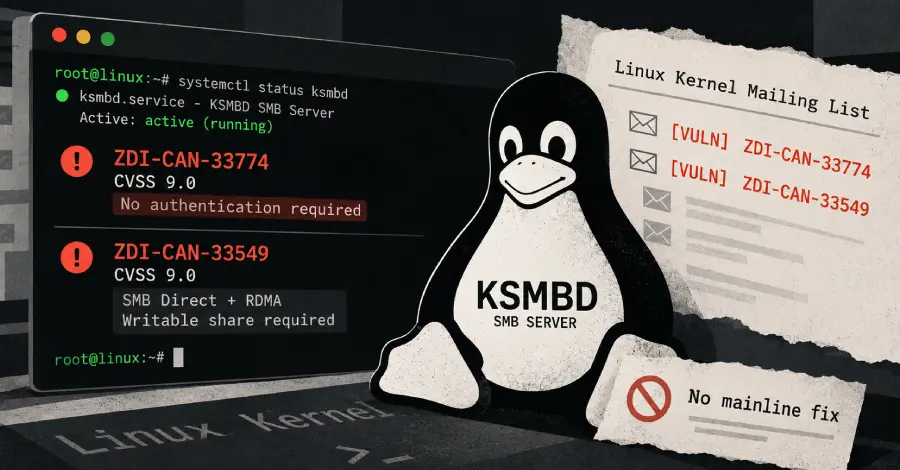
Prima vulnerabilitate, urmărită ca ZDI-CAN-33774, prezintă un profil de amenințare deosebit de sever. Atacatorii pot declanșa această slăbiciune înainte de a finaliza autentificarea rețelei. Accesul pre-autentificare înseamnă că actorii malițioși nu au nevoie de credențiale valide pentru a iniția exploatarea. A doua problemă, ZDI-CAN-33549, necesită utilizarea protocolului de transport SMB Direct. Deși este puțin mai specifică în cerințele sale, ea rămâne o pericol semnificativ pentru serverele configurate pentru transferuri rapide de date. Ambele defecte rezidă în componenta KSMBD, care permite sistemelor Linux să acționeze ca servere de fișiere fără dependențe externe.
Capacitatea de a exploata ZDI-CAN-33774 înainte de autentificare este aspectul care îngrijorează cel mai mult echipele de securitate. În modelele tradiționale de securitate a rețelei, autentificarea acționează ca principalul gardian împotriva accesului neautorizat.
Cum pot administratorii să mitigeze riscurile?
Când o eroare ocolește acest strat, suprafața de atac se extinde dramatic. Un atacator are nevoie doar de accesibilitate la portul SMB pentru a compromite potențial gazda. Acest lucru face ca serverele Linux orientate spre internet să fie ținte deosebit de atrăgătoare.
A doua slăbiciune, ZDI-CAN-33549, exploatează capacitățile RDMA ale SMB Direct. Acest protocol este adesea folosit în medii de calcul de performanță ridicată și stocare. Dacă este activat, oferă un alt vector pentru executarea de cod la distanță pe care firewall-urile standard ar putea să nu-l inspecteze complet.
Deoarece corecțiile principale nu au fost încă integrate în release-urile stabile ale nucleului, proprietarii sistemelor trebuie să ia măsuri imediate. Măsura temporară cea mai eficientă este dezactivarea modulului KSMBD dacă nu este strict necesar. Multe organizații activează această funcție pentru comoditate, dar poate fi inutilă pentru infrastructura lor specifică. Dezactivarea modulului elimină complet calea de cod vulnerabilă. Pentru cei care trebuie să păstreze KSMBD activ, restricționarea accesului la rețele interne de încredere reduce expunerea. Administratorii ar trebui, de asemenea, să verifice dacă SMB Direct este activat și să considere dezactivarea lui până când va fi disponibil un patch.
Monitorizarea jurnalelor pentru activitate SMB neobișnuită poate ajuta la detectarea semnelor timpurii de încercări de exploatare.
Procesul de divulgare evidențiază o provocare comună în securitatea software-ului open-source. Vulnerabilitățile sunt uneori raportate public înainte ca dezvoltatorii să finalizeze corecțiile.
Aceasta creează o fereastră în care apărătorii cunosc riscul, dar lipsesc de o soluție completă. Organizațiile care se bazează pe Linux pentru servicii de partajare de fișiere ar trebui să prioriteze aceste actualizări. Pe măsură ce patch-urile intră în ciclul de dezvoltare, testarea va fi esențială pentru a asigura compatibilitatea cu configurațiile existente.
Cum exploatează atacatorii vulnerabilitățile critice din KSMBD?
Până atunci, vigilența și întăirea configurațiilor rămân cele mai bune apărări împotriva acestor defecte critice.
Care este nivelul de severitate al acestor bug-uri Linux?
Trend Micro evaluează ambele vulnerabilități cu un scor CVSS de 9,0. Acest lucru indică un nivel de severitate critic care necesită atenție imediată din partea echipelor de securitate IT.
Pot atacatorii să exploateze aceste slăbiciuni fără a se loga?
Da, defectul ZDI-CAN-33774 permite exploatarea înainte de autentificarea rețelei. Aceasta înseamnă că un atacator nu are nevoie de credențiale de utilizator valide pentru a declanșa sarcina de executare a codului la distanță.
Sursa: The Hacker News