Atacuri cibernetice în masă! O vulnerabilitate critică din WordPress Core, vizată de hackeri
Cum funcționează eroarea de tip race condition? Autoritățile federale de securitate cibernetică au adăugat o vulnerabilitate critică din WordPress Core în catalogul de amenințări active, după ce…
- Autor
- Sebastian Drăgulin
- Publicat
- Citire
- 3 min
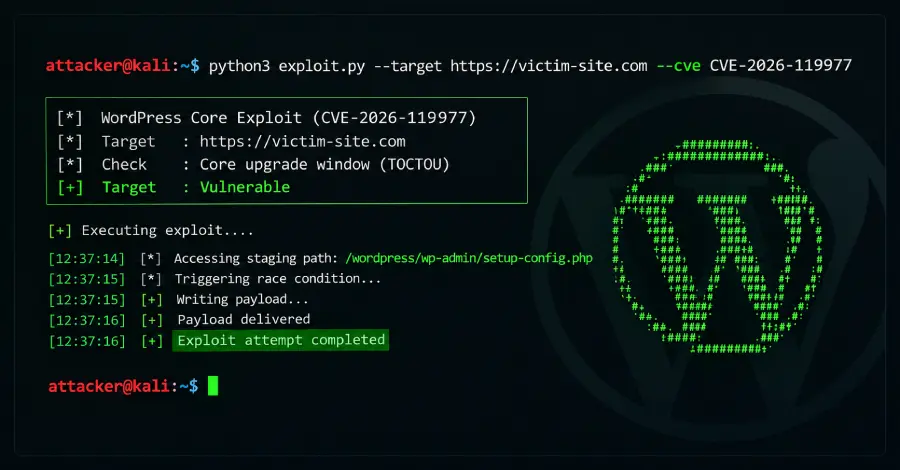
Cum funcționează eroarea de tip race condition?
Autoritățile federale de securitate cibernetică au adăugat o vulnerabilitate critică din WordPress Core în catalogul de amenințări active, după ce au confirmat atacuri informatice în timp real. Flaw-ul, catalogat oficial drept CVE-2026-119977, are un scor ridicat de severitate: 8,1 din 10. Oficialii avertizează că infractorii cibernetici exploatează activ această slăbiciune software în timpul rutinelor standard de actualizare și întreținere a site-urilor.
Problema de securitate pornește dintr-o condiție de tip race-condition (Time-of-check Time-of-use), ascunsă adânc în arhitectura platformei.
Hackerii reușesc să intercepteze procesul de upgrade profitând de mica fereastră de timp dintre verificarea unui fișier și executarea lui.
Această tehnică le permite persoanelor neautorizate să modifice operațiunile de bază ale sistemului, să ocolească filtrele de securitate și, potențial, să obțină acces de administrator pe serverele vulnerabile.
Aceste erori reprezintă o categorie subtilă de bug-uri software care apar atunci când mai multe procese încearcă să acceseze resurse partajate în același timp. În acest scenariu specific, sistemul verifică permisiunile utilizatorului și integritatea fișierelor în timpul unei secvențe de update. Deoarece verificarea și execuția efectivă nu se petrec în exact aceeași microsecundă, un atacator poate schimba fișierele din mers.
Cum își pot proteja administratorii infrastructura web?
Cercetătorii în securitate subliniază că acest cusur nu cere tactici avansate de inginerie socială pentru a reuși. În schimb, scripturile automate pot monitoriza site-urile vizate în timpul actualizărilor și pot declanșa race-condition-ul în milisecunde.
Administratorii care se bazează pe update-uri automate în fundal riscă cel mai mult, neavând vizibilitate imediată asupra tranzacțiilor compromise.
Aplicarea urgentă a patch-urilor rămâne cea mai eficientă apărare împotriva exploatării active a acestei vulnerabilități. Utilizatorii ar trebui să-și verifice instalațiile de WordPress și să instaleze cele mai recente remedieri de securitate oferite de producător.
Sunt oare actualizările manuale mai sigure decât cele automate până la verificarea unui patch permanent?
Administratorii care gestionează multe site-uri trebuie să urmărească alertele oficiale și să limiteze accesul la panoul de control. Folosirea unor unelte solide de monitorizare a integrității fișierelor ajută, de asemenea, la detectarea modificărilor neautorizate în timpul ferestrelor de întreținere.
Introducerea acestui defect în catalogul de vulnerabilități exploatate impune termene stricte de remediere pentru agențiile federale. Organizațiile din sectorul privat ar trebui să acționeze cu aceeași rapiditate pentru a preveni desfigurarea site-urilor și compromiterea serverelor.
Ce trebuie să știi despre noua amenințare din WordPress?
Experții avertizează că tentativele de atac se vor înmulți pe măsură ce kiturile automate vor include această breșă în arsenalul standard.
Ce este mai exact o vulnerabilitate de tip Time-of-check Time-of-use? Este o eroare de programare în care sistemul verifică o condiție și acționează asupra ei câteva momente mai târziu.
Atacatorii profită exact de această întârziere pentru a modifica datele și a rula cod malițios.
Ce site-uri riscă cel mai mult în fața acestei breșe? Orice pagină care rulează o versiune neactualizată de WordPress Core în timpul update-urilor este vulnerabilă.
Mecanismele automate pot expune uneori site-urile dacă hackerii interceptează procesul în momentul exact al execuției.
Sursa: The Hacker News